

이미지 크레딧: 테크크런치
AllWinner와 RockChip은 누구나 아는 이름이 아닐 수 있지만 중국에 기반을 둔 두 회사는 Amazon에서 판매되는 많은 인기 Android TV 장치를 지원합니다.
Android TV 수신기는 일반적으로 저렴하고 사용자 정의가 가능하며 별도의 장치를 구입하는 대신 여러 스트리밍 서비스를 하나의 장치에 포함합니다. Amazon 목록에는 별점 5개 중 4개가 있으며 총체적으로 수천 개의 칭찬할만한 리뷰를 얻었습니다.
그러나 보안 연구원들은 이 모델이 조정된 사이버 공격을 실행할 수 있는 맬웨어가 사전 로드된 상태로 판매된다고 말합니다.
작년에 Daniel Milisic은 AllWinner T95 셋톱 박스를 구입했고 칩의 펌웨어가 맬웨어에 감염된 것을 발견했습니다. 밀리시치 발견된다 Android 셋톱 박스가 명령 및 제어 서버와 통신하고 다음에 수행할 작업에 대한 지침을 기다리고 있었습니다. 지속적인 성과 github에 게시됨그는 자신의 T95 모델이 전 세계 가정과 사무실에 있는 수천 개의 다른 맬웨어에 감염된 Android TV 상자의 더 큰 봇넷에 연결되어 있다는 것을 발견했습니다.
Milicic은 멀웨어의 기본 페이로드가 클릭봇이라고 말했습니다. 기본적으로 백그라운드에서 은밀하게 광고를 클릭하여 광고 수익을 창출하는 코드입니다. 영향을 받는 Android TV 박스의 전원이 켜지면 사전 로드된 악성코드는 즉시 C&C 서버에 접속하여 필요한 악성코드를 찾을 수 있는 위치에 대한 지침을 받고 광고 클릭 사기를 실행하는 장치에 추가 페이로드를 가져옵니다.
Milicic은 TechCrunch에 “하지만 악성코드가 설계된 방식으로 인해 작성자는 원하는 모든 페이로드를 푸시할 수 있습니다.”라고 말했습니다.
EFF 보안 연구원 Bill Boddington 독립적으로 확인 Amazon에서 영향을 받는 기기를 구매한 후 Milisic이 발견한 내용. AllWinner T95Max, RockChip X12 Plus 및 RockChip X88 Pro 10을 포함하여 다른 여러 AllWinner 및 RockChip Android TV 모델에도 맬웨어가 사전 로드되었습니다.

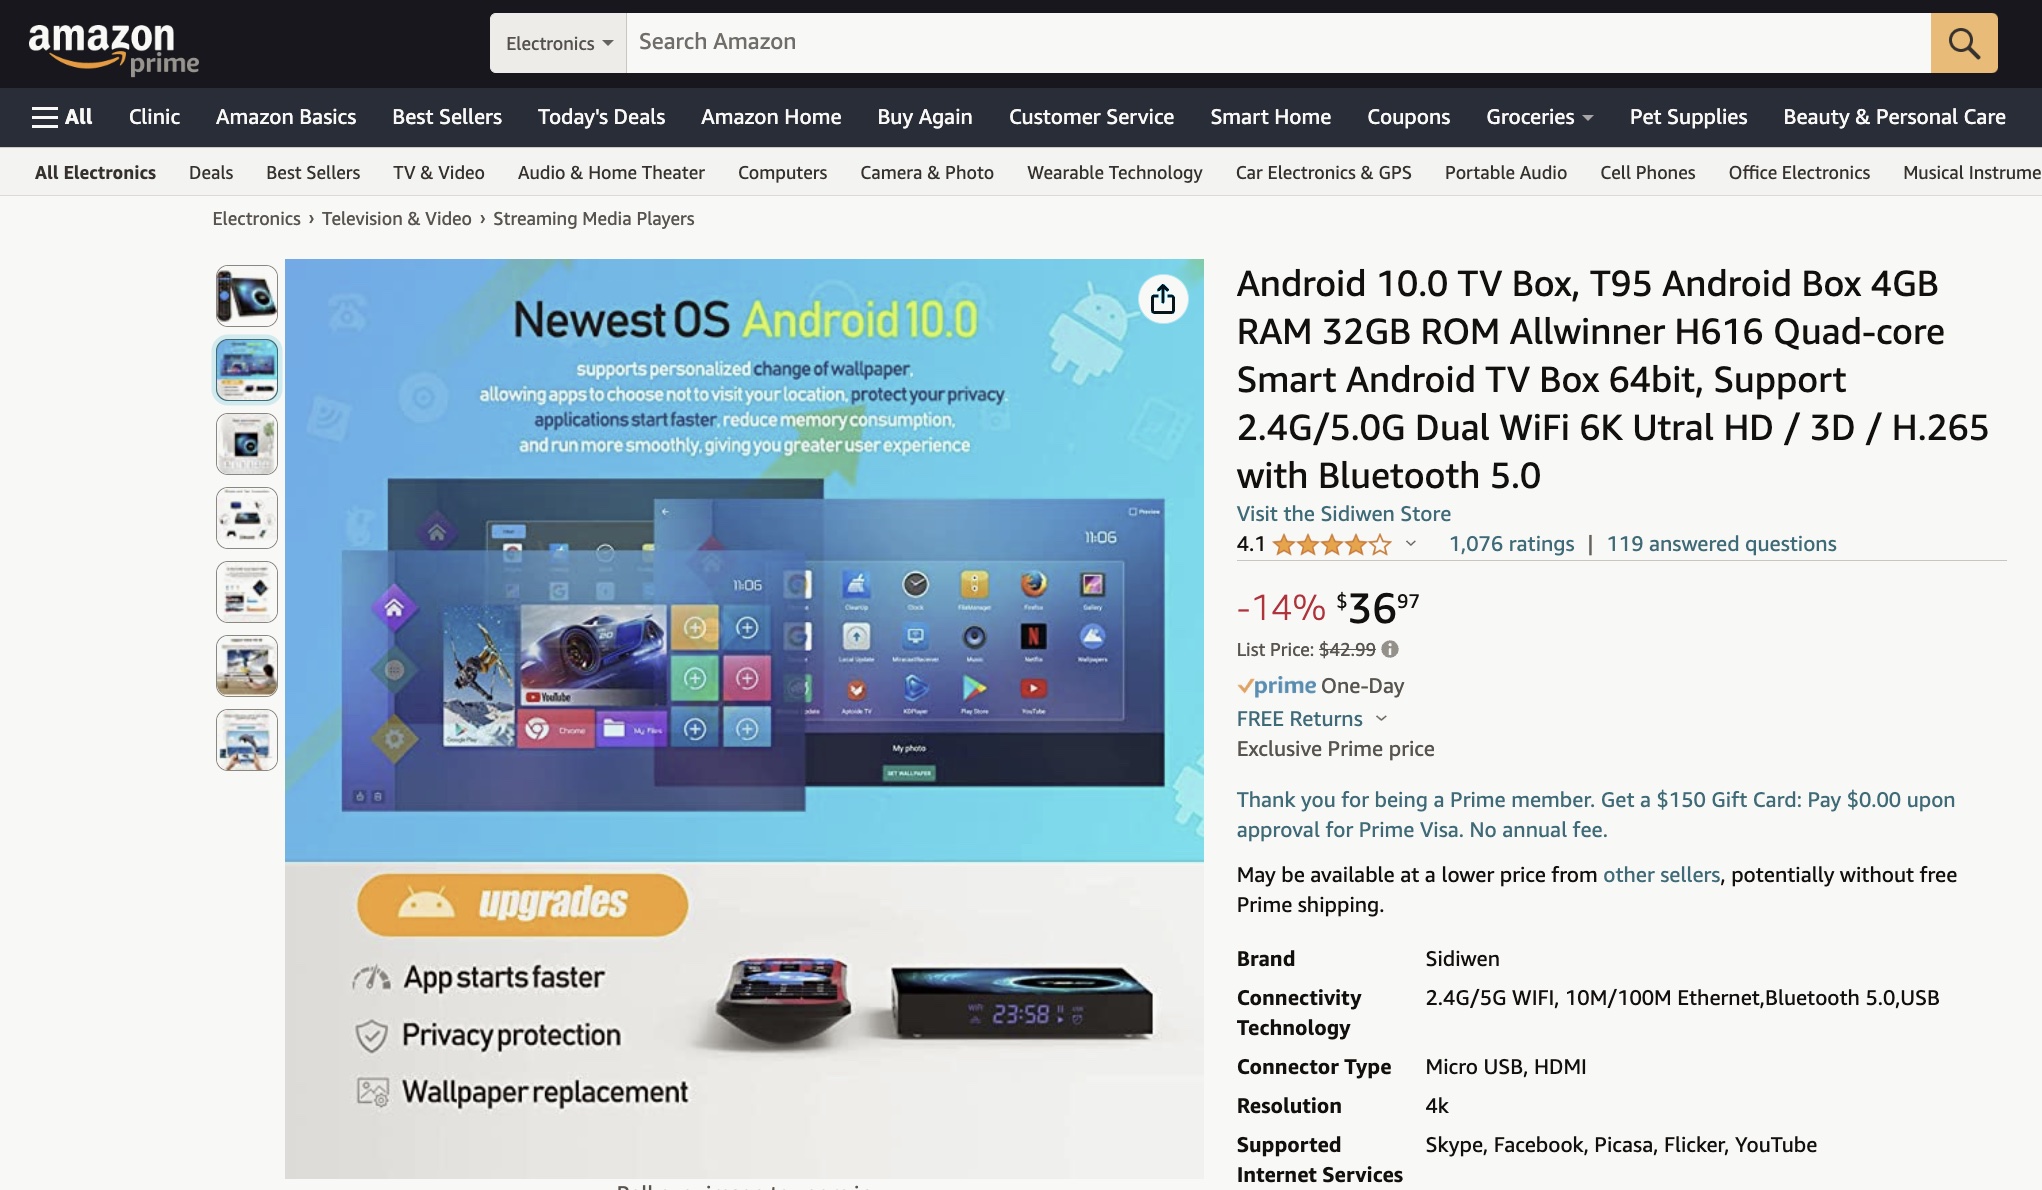
Amazon에 등록된 AllWinner T95의 스크린샷. 이미지 크레딧: TechCrunch(스크린샷)
봇넷은 일반적으로 전 세계에서 수천 또는 수백만 개가 아닌 수백 개의 손상된 장치로 구성됩니다. 봇넷 배후의 운영자는 이 방대한 악성 네트워크를 사용하여 영향을 받는 장치에서 암호화폐를 채굴하거나 장치 또는 연결된 네트워크에서 데이터(있는 경우)를 훔치거나 이러한 장치의 집단 인터넷 대역폭을 활용하여 무단으로 다른 웹사이트 및 인터넷 서버를 공격할 수 있습니다. 분산 서비스 거부 공격으로 알려진 원치 않는 트래픽으로 인해 오프라인 상태가 됩니다.
Milisic은 C&C 서버를 호스팅하는 인터넷 회사에 더 넓은 봇넷에 해당 서버를 오프라인으로 전환하도록 지시했고 광고 클릭 멀웨어를 호스팅하는 서버는 그 직후 사라졌습니다. 그러나 그는 봇넷이 새로운 인프라로 언제든지 돌아올 수 있다고 경고했습니다.
봇이 얼마나 큰지는 명확하지 않습니다. Boddington은 TechCrunch에 “이 네트워크의 크기를 정량화하기는 어렵습니다. “우리가 아는 것은 우리가 보는 모든 곳에서 과거 공급망 공격에 연루된 적이 있는 동일한 IP 주소 풀에서 차세대 맬웨어를 다운로드하는 다양한 유형의 Android 트로이 목마 맬웨어가 있다는 것입니다. 인상적입니다. 그리고 괴로운 과정.” .
Milisic과 Budington은 일반 사용자를 위해 맬웨어를 쉽게 제거할 수 있는 방법이 없다고 말합니다. 영향을 받는 사용자에게는 상자를 완전히 없애는 것이 최선의 선택일 수 있습니다.
Milicic은 TechCrunch에 “이 문제를 완화하는 유일한 방법은 소매업체를 더 높은 기준으로 유지하는 것이라고 생각합니다.”라고 말했습니다. 아마존과 같은 온라인 판매자를 언급하면서 “그들은 회전하는 면도날로 만든 어린이 장난감을 판매하는 것이 허용되지 않는데, 작고 알려지지 않은 판매자가 소유자 모르게 악의적으로 작동하는 컴퓨터를 판매하는 것을 허용해도 되는 이유는 무엇입니까?”라고 말했습니다.
TechCrunch가 연락을 취했을 때 Amazon 대변인 Adam Montgomery는 Amazon이 판매하는 장치의 보안을 검토하는지 또는 맬웨어가 포함된 장치를 판매에서 제거할 계획인지에 대해 말하기를 거부했습니다.
AllWinner와 RockChip은 논평 요청에 응답하지 않았습니다.
최근 몇 년 동안 하드웨어 보안 표준을 개선하려는 노력이 있었습니다. Biden 행정부는 보안 결함을 패치하기 위한 업데이트 메커니즘을 추가하는 것과 같이 장치 제조업체가 장치의 보안을 개선하도록 장려하기 위한 노력의 일환으로 올해 인터넷 연결 장치에 대한 등급 시스템을 출시할 계획이라고 말했습니다. 2018년 캘리포니아 주는 인터넷에 연결된 장치에서 추측하기 쉬운 기본 암호를 사용하는 것을 금지하는 법안을 통과시켰습니다.
이 글을 쓰는 시점에서 영향을 받는 AllWinner 및 RockChip 모델은 여전히 Amazon에서 판매 중입니다.
이문열은 bsnewspaper.com의 필진으로 뉴스, 정치, 경제, 기술, 스포츠, 엔터테인먼트, 라이프스타일 등 다양한 분야의 소식을 다룹니다. 독자들이 중요한 이슈를 쉽게 이해할 수 있도록 명확하고 균형 잡힌 보도에 중점을 두고 있으며, 유용한 정보와 시의성 있는 내용을 전달합니다. 또한 현재의 주요 사건과 독자들의 관심사에 맞는 이야기를 알기 쉽게 풀어내는 데 힘쓰고 있습니다.